Для бизнеса эта история не про то, что «снова взломали крупный AI-сервис». Она куда ближе к повседневной работе команд, которые внедряют AI в продукты, админки и внутренние процессы.
Что происходит, когда мы разрешаем AI генерировать интерактивные интерфейсы, запускать код в браузере, подключаться к API и работать рядом с приватными данными клиентов? Вот здесь и начинается неприятная часть.
Представим интернет-магазин, который делает внутреннего AI-помощника для менеджеров. Он собирает мини-дашборды, показывает заказы, открывает карточки клиентов. Или клинику, где AI-агент помогает администратору быстро находить записи пациентов. Удобно. Но если изоляция такого интерфейса сделана кое-как, одна красивая HTML-вставка может стать дверью к данным.
Проблема была не в модели, а в HTML-превью вокруг неё
Как пишет Simon Willison, исследователи из Parameter Labs описали эксплойт в реализации ChatGPT так называемого artifacts pattern. Раньше OpenAI называла это Canvas, а в более новой версии, похоже, речь идёт про HTML previews.
Сама идея функции понятна: ChatGPT может показывать интерактивные HTML-приложения внутри изолированного iframe. На бумаге всё выглядит правильно. Недоверенный HTML должен жить в песочнице и не трогать основную страницу, API OpenAI и приватные данные пользователя.
Но исследователи нашли цепочку, где несколько, на первый взгляд, небольших решений сложились в серьёзную дыру.
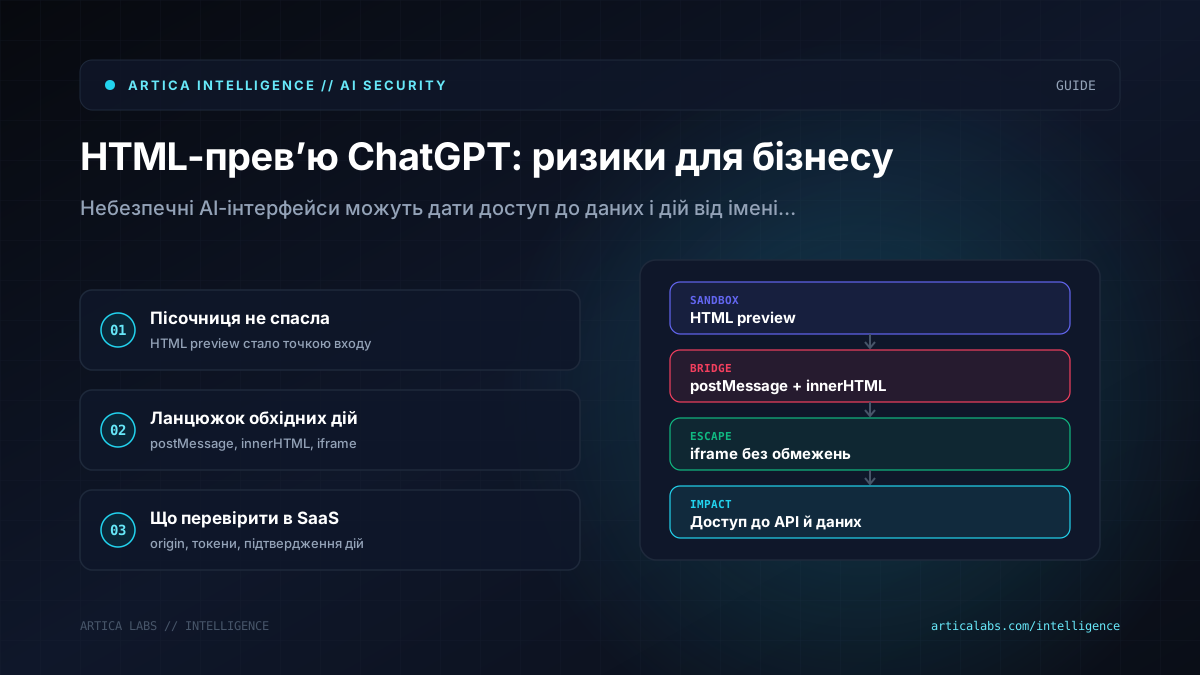
В ChatGPT для графиков использовалась библиотека MathLive. У неё есть собственная виртуальная клавиатура, которую можно было вызывать на родительской странице через postMessage() из sandboxed iframe. Код, который принимал такие сообщения, использовал innerHTML. Из-за этого в родительскую страницу можно было внедрить произвольный HTML. Защиты, которая запрещала бы другим изолированным фреймам, в том числе HTML preview, вызывать этот механизм, не было.
Сам по себе innerHTML не запускает script-теги напрямую. Но этого хватило, чтобы вставить новый iframe уже без sandbox-ограничений.
Дальше сработала ещё одна деталь. CSP OpenAI блокировала inline-скрипты и разрешала загружать код только с нескольких доменов. Среди них был YouTube. Через YouTube oEmbed endpoint удалось отразить JavaScript так, чтобы он выполнился.
Когда JavaScript уже выполнялся на странице ChatGPT, атака могла обращаться к приватным API пользователя и выносить данные наружу через image reference. В итоге злоумышленник мог создать share URL, который после открытия залогиненным пользователем крал приватные данные или выполнял действия от его имени.
OpenAI закрыла проблему и выплатила $5,000 bug bounty. Willison считает эту сумму слишком маленькой для уязвимости такого уровня.
Как это переносится на ваш SaaS, агента или внутреннюю админку
Для владельцев продуктов здесь самое интересное. Риск не заканчивается на ChatGPT. Если ваша команда строит SaaS, внутреннюю AI-панель, агентов в n8n или Make, RAG-интерфейс с документами или генератор HTML-отчётов, смотреть нужно не только на промпты.
Минимальная практическая проверка выглядит так:
- изолируйте HTML-preview на отдельном origin, а не рядом с основным приложением;
- проверяйте postMessage: кто может отправлять сообщения, с какого origin и с каким payload;
- по возможности избегайте innerHTML и используйте более безопасные DOM API;
- не полагайтесь только на CSP, потому что allowlist доменов тоже может иметь неочевидные обходы;
- разделяйте токены доступа: preview и агенты не должны автоматически видеть всё, что видит пользователь;
- для действий от имени человека добавляйте подтверждение, особенно когда речь о платежах, клиентских данных или изменениях в CRM.
Для маркетинговой агентции это означает, что AI-генератор лендингов не должен иметь доступ ко всем клиентским кабинетам. Для службы доставки внутренний агент, который показывает маршруты, не должен без дополнительного разрешения менять статусы заказов. Для стартапа share-ссылки лучше воспринимать как поверхность атаки, а не как безобидную функцию для удобства.
Наша позиция в редакции Artica простая: AI-интерфейсы нужно проектировать как продукт с опасными зонами, а не как «просто чатик». Начать можно с аудита мест, где модель или пользователь могут вставлять HTML, открывать iframe, вызывать API или передавать данные между окнами.
Это менее эффектно, чем демо на сцене. Зато именно такая скучная инженерия часто спасает бизнес от дорогих сюрпризов.