Когда риск прилетает прямо из ленты
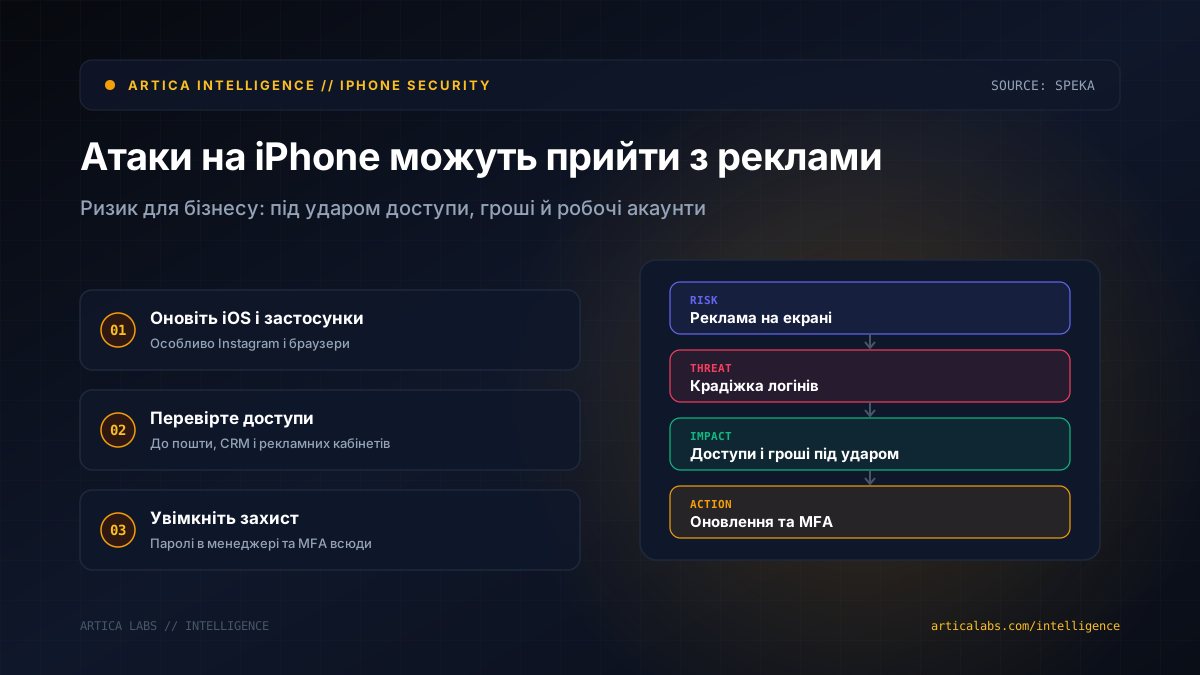
Speka со ссылкой на Forbes пишет, что специалисты iVerify и Report URI рассказали об атаках на iPhone через рекламу в Instagram. Самое неприятное в этом сценарии — пользователю вроде бы ничего не нужно делать. Он не нажимает на подозрительную ссылку, не скачивает файл, не вводит пароль на фейковой странице. Реклама просто появляется на экране.
По данным источника, такое вредоносное ПО может красть логины и искать на смартфоне криптокошельки. Подробностей пока немного, поэтому не будем додумывать то, чего нет в источнике. Но для бизнеса сигнал довольно прямой.
Представим интернет-магазин. Владелец с телефона заходит в почту, Instagram, CRM и банковские сервисы. Или агентство, где маркетолог со смартфона управляет рекламными кабинетами клиентов. Если такое устройство скомпрометировано, это уже не частная проблема пользователя. Под ударом доступы, деньги и репутация.
Что мы в редакции Artica сделали бы без паники:
- обновили iOS и приложения, в первую очередь Instagram и браузеры;
- проверили, у кого есть доступ к бизнес-аккаунтам и рекламным кабинетам;
- перенесли важные пароли в менеджер паролей, а не хранили их в заметках или чатах;
- не держали криптокошельки на телефоне, с которого каждый день работают с лентой, рекламой и почтой;
- включили многофакторную аутентификацию везде, где это возможно.
Это не повод удалять Instagram и переходить на кнопочный телефон. Но это хороший повод относиться к смартфону как к рабочему компьютеру. Для малого бизнеса один телефон часто действительно заменяет полофиса. И именно поэтому его безопасность должна быть не «когда-нибудь потом», а частью ежедневной гигиены.