Уявімо просту ситуацію. Ваш клієнт завтра прийде не через браузер, а через AI-агента. Попросить його замовити продукти, забронювати столик, знайти квиток або купити товар у потрібному розмірі. Чи зможе він у вас заплатити?
Це вже не сюжет для презентацій про майбутнє. Люди поступово доручають агентам рутинні дії, а бізнеси бачать у логах не живу людину, а автоматизований трафік. Часто підозрілий.
І тут починається найцікавіше. Захист від ботів роками допомагав сайтам відбиватися від спаму, скрейпінгу й шахрайства. Тепер той самий захист може не пустити реального покупця. Просто покупець діє не руками, а через свого AI-помічника.
Покупець готовий, але капча думає інакше
Як пише TechCrunch AI, персональні агенти на кшталт Meta Muse, Instinct, ChatGPT Dots та інших поступово виходять за межі відповідей у чаті й переходять до дій. Вони можуть пробувати забронювати рейс, зробити замовлення в магазині або записати людину на послугу. Проблема в тому, що сайти не завжди готові з ними працювати.
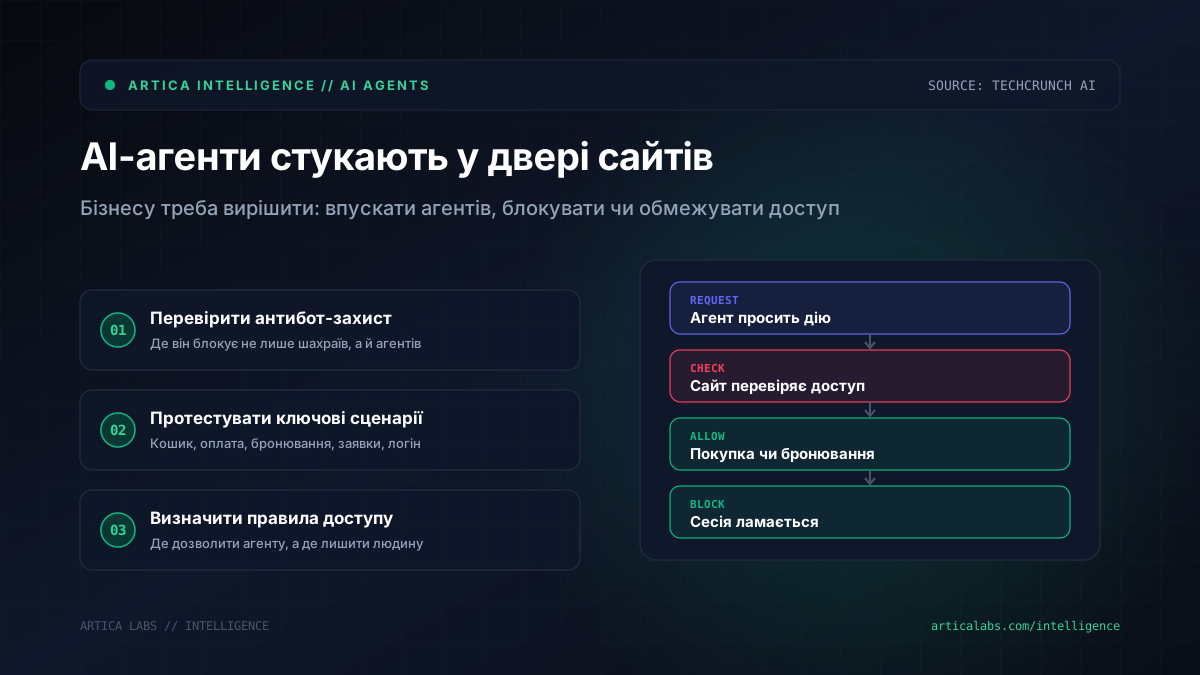
Amazon, за даними TechCrunch AI, почав блокувати Meta Muse на своєму retail-сайті. Через це агент більше не міг переглядати каталог і купувати товари. Але блокування не завжди навмисне. Walmart, наприклад, співпрацює з Muse і хоче бути доступним у таких AI-сценаріях. Та користувачі все одно стикалися з проблемами через перевірку, де треба довести, що ти людина. Агент не проходить цей крок, сесія ламається, покупка зривається. Бізнес формально нікого не відшив. Але грошей теж не отримав.
Схожа напруга є в авіації та сервісах бронювання. Delta заявила, що поки не має інтеграції, яка дозволяє сторонньому AI-агенту шукати чи бронювати рейси від імені клієнта на її платформах. Компанія оцінює такі технології з огляду на безпеку та досвід користувача. United послалася на правила, які забороняють роботів та автоматичні пристрої без письмового дозволу. Yelp дозволяє нелюдський трафік лише через програму ліцензування даних. eBay каже, що не блокує всі shopping-агенти, але обмежує неавторизовані дії, зокрема скрейпінг і тренування моделей.
Паралельно Meta, Walmart, Stripe, Sierra, Genesys, Rocket, NiCE і Decagon працюють над відкритим стандартом для комунікації AI-агентів із бізнесами в онлайн-комерції. Логіка зрозуміла: бізнесу треба відрізняти помічника, який діє за дорученням клієнта, від бота, що краде дані або атакує сайт.
Бізнесу час перевірити не футурологію, а кошик і форму заявки
Для інтернет-магазину це дуже приземлена історія про продажі. Скажімо, клієнт просить агента знайти кросівки потрібного розміру й купити найдешевший варіант з доставкою. Якщо ваш сайт застрягає на капчі або ламає сесію, агент піде далі. Можливо, до конкурента, у якого все пройде тихіше.
Для клініки це може бути запис на прийом. Для агенції, служби доставки чи SaaSу — створення заявки, оплата, зміна тарифу, звернення в підтримку. Тобто не абстрактний «AI-тренд», а конкретні місця, де клієнт або доходить до дії, або випадає.
Почати можна без великого проєкту. Ми б радили пройтися по кількох речах:
- подивитися, які антибот-системи стоять на сайті та де вони можуть блокувати не лише шахраїв, а й корисну автоматизацію;
- перевірити критичні сценарії: пошук товару, кошик, оплата, бронювання, форма заявки, логін;
- розділити ризики: де агенту можна дати контрольований доступ, а де потрібна ручна дія людини;
- стежити за стандартами й партнерськими інтеграціями, особливо якщо бізнес живе з онлайн-транзакцій.
Є й неприємна частина. Відчинені двері для AI-агентів можуть стати відчиненими дверима для зловживань. Тому мова не про те, щоб вимкнути захист і радіти новому каналу продажів. Потрібен новий шар правил: авторизація агента, підтвердження згоди користувача, обмеження дій, прозорі логи.
Найгірше зараз — удавати, що агентів не існує. Краще спокійно протестувати, як ваш сайт поводиться з автоматизованими помічниками, і вирішити, де вони можуть приносити гроші, а де поки мають чекати за дверима.