Большинство бизнесов не пишет с нуля криптографию, HTTP-клиент или библиотеку для обработки файлов. Команда ставит пакеты, фреймворки, SaaS-модули, интеграции. На этом работает интернет-магазин, CRM клиники, кабинет службы доставки или MVP стартапа.
Поэтому новый сканер уязвимостей от Anthropic интересен не только разработчикам open source. Он про риск, который тихо сидит в зависимостях, а потом прилетает в ваш продукт, клиентские данные и репутацию.
AI научился не только читать код, но и находить опасные места
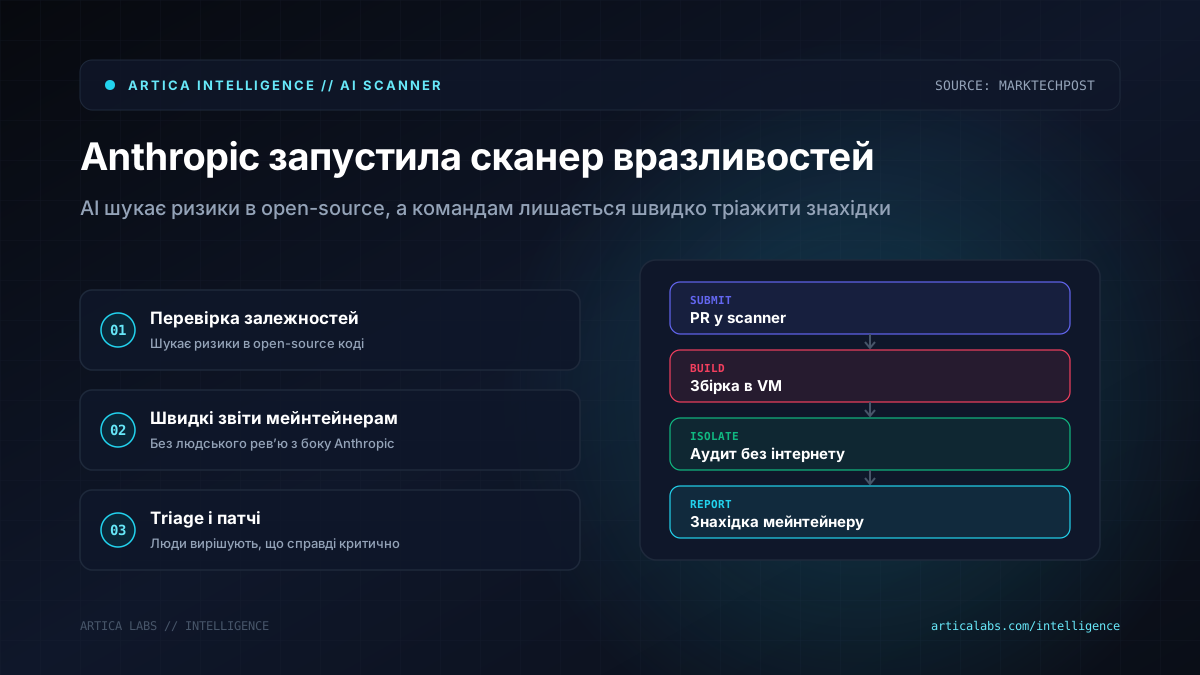
Как пишет MarkTechPost, Anthropic запустила OSS Scanner — бесплатный opt-in сканер для критичных open-source проектов. Под капотом работают самые сильные модели компании, включая Claude Mythos. Проекты подаются через pull request в репозиторий anthropics/oss-scanner. Мейнтейнер добавляет конфигурационный файл, контакт ответственного человека и Dockerfile.
После этого Anthropic собирает проект в виртуальной машине. На этапе build есть доступ к сети, а сам аудит проходит уже в изолированной среде без интернета. Агент ищет проблему, пытается проверить баг, объясняет первопричину, готовит воспроизводимый пример и, если может, предлагает патч.
Первые цифры заметны. По состоянию на 19 октября, через 11 дней после запуска 8 октября, Anthropic приняла 114 проектов примерно из 650 заявок. За это время система выдала 77 находок с модельной оценкой critical и 803 high. Во время проверки 97 critical и high находок на 48 проектах 85, то есть 88%, прошли порог процесса coordinated vulnerability disclosure Anthropic. 11 были реальными, но дублировали известные проблемы или другие находки. Лишь одна оказалась ложной.
Есть и конкретные примеры. wolfSSL получил 74 отчёта, из них 72 признали валидными, а 5 стали CVE. curl исправил CVE-2026-92392 — high-severity use-after-free в HTTP/2 upload. Уязвимость затрагивала версии curl 8.12.0–8.22.0, её закрыли в 8.23.0, выпущенной 14 октября 2026 года.
Находки прилетают быстрее. Разбирать их всё равно людям
И вот тут начинается самое интересное. Отчёты приходят напрямую мейнтейнерам, без человеческого ревью со стороны Anthropic. Это экономит время, но переносит основную работу на команду проекта.
Для бизнеса это означает простую вещь: AI-сканеры будут давать больше сигналов. Но кто-то всё равно должен отличать реальную опасность от дубля, завышенного severity или проблемы, которая не относится к вашему сценарию.
Представим SaaS для записи к врачу. В одной из зависимостей появляется high-отчёт. Команде нужно быстро понять, где используется эта библиотека: в production или только в dev-инструментах. Может ли внешний пользователь добраться до уязвимого кода. Есть ли уже патч. Нужно ли временно отключать функцию до обновления. Это не то решение, которое хочется принимать в хаосе в два часа ночи.
С практической точки зрения мы бы начали с такого:
- Сделайте инвентаризацию open-source зависимостей в продукте, на сайте, в мобильном приложении и во внутренних автоматизациях.
- Проверьте, кто отвечает за security advisories и обновления пакетов. Не “где-то разработчики”, а конкретная роль или человек.
- Для собственных open-source компонентов подготовьте threat_model.md: какие входы опасны, что вне scope, как оценивать severity.
- Договоритесь о triage: кто читает отчёт, кто воспроизводит, кто принимает решение о патче и релизе.
Мы в Artica смотрим на такие инструменты без романтики. Это не замена инженера по безопасности. Но это сильный радар, который просматривает больше кода, чем человек успеет вручную. Вопрос в другом: готов ли ваш бизнес обрабатывать эти сигналы без паники и случайных решений.