В этой истории неприятно не то, что где-то взломали крупную IT-компанию. Хуже другое. У бизнеса может быть нормальная команда, оплата облачных сервисов, резервные копии — и всё равно риск придёт через поставщика, которому дали доступ к своим системам.
И вот здесь начинается самое интересное. AI-агенты, которые компании используют для автоматизации продаж, поддержки или аналитики, могут так же ускорять атаки. Это не магия и не кино про хакеров. Просто очень быстрое выполнение большого количества действий, на которые раньше уходило больше времени и рук.
Проблема начинается там, где сервис получает доступ к вашим данным
Как пишет TechCrunch AI, исследователи Microsoft связывают атаку на ConnectWise с хакерами, ориентированными на Китай. ConnectWise — крупный поставщик IT-менеджмента, удалённого доступа и облачного резервного копирования. По данным Microsoft, злоумышленники проникли в сервис облачных бэкапов ConnectWise и украли application credentials — учётные данные, которые помогают выстраивать связи между ConnectWise и корпоративными клиентами.
Последствие простое и очень неприятное. Имея эти credentials, хакеры могли заходить в Microsoft-hosted среду клиента так, будто они авторизованный пользователь. Дальше уже открывается путь к почте и другим файлам.
Microsoft утверждает, что атака затронула примерно 2 250 организаций. Темп был почти 3 000 попыток входа в минуту. Компания напрямую связывает такую скорость с использованием AI-агентов. В частности, упоминается ARTEX — open source AI-фреймворк, который работает с AI-моделями для стресс-тестирования киберзащиты.
По данным Microsoft, тот же софт использовался и во время недавней компрометации финансовых систем в Южной Корее. Там многие системы имели слабую защиту и не использовали многофакторную аутентификацию.
ConnectWise сообщила, что приостановила доступ к облачной системе резервного копирования, расследует инцидент и работает над восстановлением сервиса.
Что стоит проверить бизнесу, пока инцидент не стал вашим
Это не история только для банков или крупных корпораций. Представим интернет-магазин. Он хранит переписку с клиентами, договоры с поставщиками и финансовые файлы в Microsoft 365, а бэкапы отдаёт внешнему IT-провайдеру. Если взломана связка между провайдером и Microsoft-средой, владелец магазина может узнать о проблеме слишком поздно.
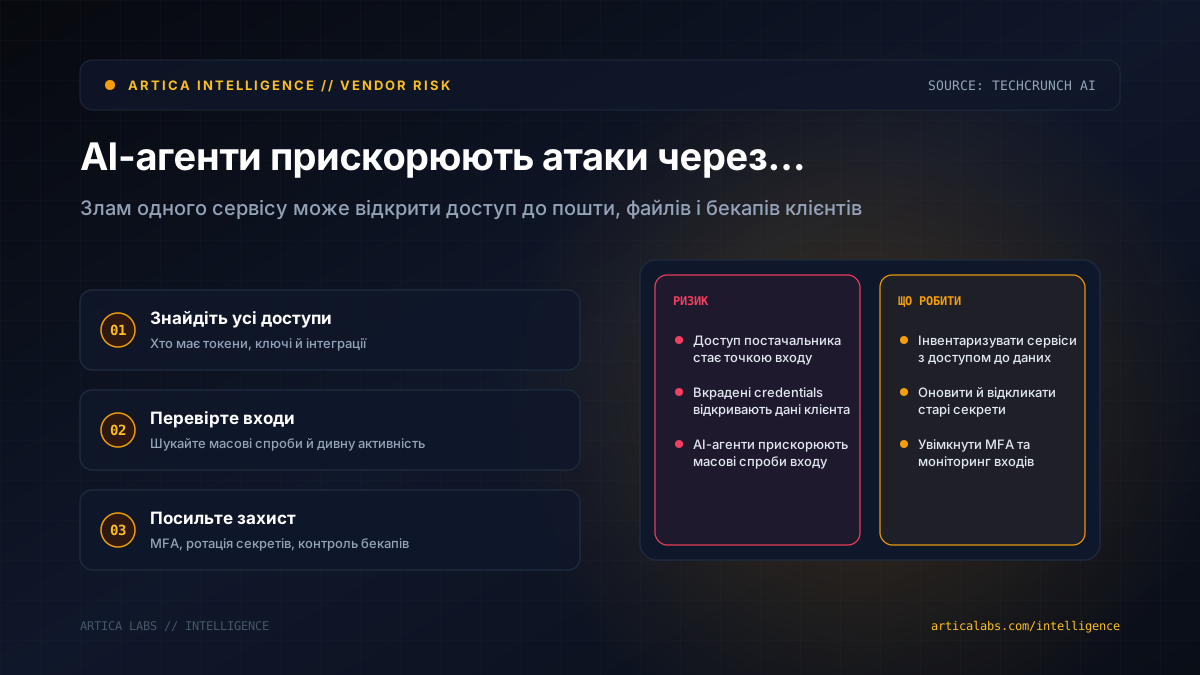
Первое, что мы бы советовали сделать в такой ситуации, — составить список сервисов, у которых есть технический доступ к почте, файлам, CRM, бэкапам и админ-панелям. Не список того, за что компания платит каждый месяц, а именно кто может заходить в ваши данные или подключаться к ним через токены, ключи и интеграции.
- Проверьте, используете ли вы ConnectWise или подрядчиков, которые могут работать через него.
- Пересмотрите журналы входов в Microsoft-среде: массовые попытки, странные страны, ночная активность, новые приложения.
- Обновите или отзовите credentials для интеграций, которые давно никто не проверял.
- Включите многофакторную аутентификацию везде, где это возможно, особенно для администраторов.
- Попросите IT-поставщика письменно объяснить, как он хранит доступы и что делает во время инцидента.
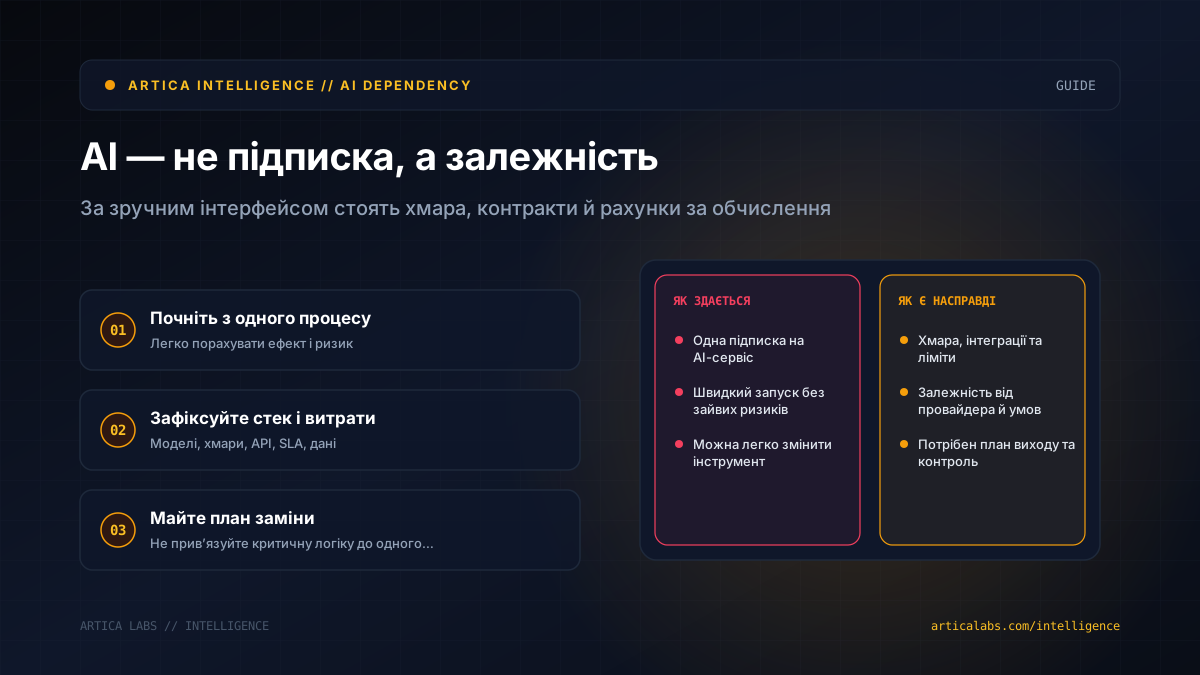
Есть одна ловушка. Бэкап часто воспринимают как страховку: мол, если что-то сломается, восстановимся. Но система резервного копирования тоже имеет доступы. Иногда очень широкие. Поэтому её нужно контролировать не слабее, чем CRM, платёжный кабинет или админку сайта.
Для фаундера, клиники, агентства или службы доставки практический старт довольно приземлённый: инвентаризация доступов, MFA, ротация секретов, мониторинг входов. AI сделал атаки быстрее. Бизнесу придётся быстрее замечать проблемы и реагировать на них.